Informatique confidentielle
À jour au 2026-10-10
L'informatique confidentielle est le sujet SAP analytics où la réponse honnête vaut plus que la réponse optimiste : SAP HANA sur VM confidentielle est au TRL 6-7 (pilote, non certifié), et le calcul confidentiel natif BTP reste au TRL 3-4 -- un écart que la plupart des éditeurs minimisent et que les clients pensent rarement à questionner. La décision qui compte en semaine 1 est matérielle, pas logicielle : le plafond de 128-512 Mo par enclave d'Intel SGX l'exclut pour l'analytique en mémoire, tandis que le modèle au niveau VM d'AMD SEV-SNP est la seule voie réaliste pour faire tourner HANA sans modification. DORA (contraignant depuis janvier 2025) et le Data Act européen (septembre 2025) transforment ce sujet, d'une curiosité R&D, en exigence d'achat pour l'analytique consortiale en services financiers et pharma. Les consultants capables de distinguer ce que SAP livre aujourd'hui de ce que SAP explore encore -- tout en concevant le flux d'attestation multi-parties -- forment un vivier de spécialistes restreint, concentré en EMEA, qui obtient une prime sur les tarifs journaliers SAP analytics généraux.
Ce que vous apprendrez
- Expliquer le vecteur de menace spécifique que les TEE matériels (Intel SGX, AMD SEV-SNP) adressent -- l'exposition des données en cours d'utilisation -- et le distinguer des protections fournies par le chiffrement standard au repos et en transit dans les architectures cloud SAP.
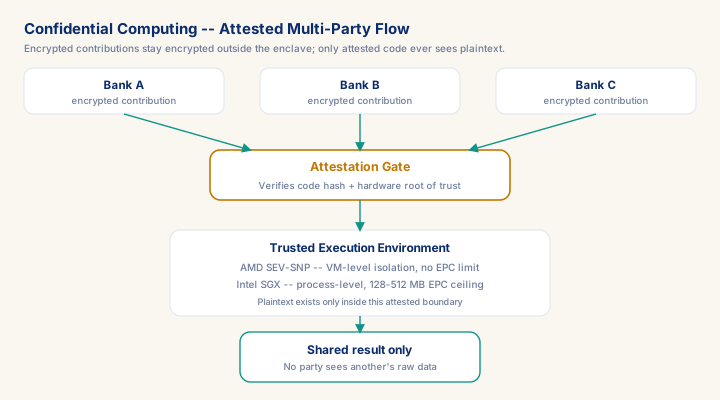
- Évaluer l'adéquation architecturale de SGX versus SEV-SNP pour une charge de travail SAP analytics donnée, en appliquant la contrainte mémoire EPC de SGX, le modèle d'isolation au niveau VM de SEV-SNP et les exigences d'attestation à distance pour sélectionner la technologie TEE appropriée.
- Concevoir une architecture d'analytique multi-parties utilisant le calcul confidentiel pour un cas d'usage en industrie réglementée (consortium de services financiers ou essais pharmaceutiques croisés), en spécifiant le flux d'attestation, l'intégration de la gestion des clés avec SAP Data Custodian et la structure de gouvernance de l'enclave.
- Représenter avec précision le niveau de maturité technologique (TRL) actuel de l'informatique confidentielle dans SAP BTP et SAP HANA à un interlocuteur client, en cartographiant les exigences réglementaires DORA, Data Act européen et Gaia-X sur le chemin d'engagement SAP approprié.
Le Problème que l'Informatique Confidentielle Résout Réellement
Chaque architecture d'analytique cloud fait une hypothèse de sécurité que la plupart des architectes n'examinent jamais explicitement : les données chiffrées au repos (sur disque) et en transit (sur le réseau) sont déchiffrées en mémoire lorsqu'elles sont traitées. Cela signifie que l'hyperviseur du fournisseur cloud, le système d'exploitation et les comptes administratifs privilégiés ont -- en principe -- une visibilité sur les données en clair pendant que le calcul est en cours. Pour la plupart des charges de travail analytiques d'entreprise, c'est une posture de risque acceptable. Pour des classes spécifiques de charges de travail SAP -- analytique multi-parties impliquant des données qu'aucune partie n'est disposée à exposer aux autres, données financières ou de santé réglementées sous des exigences de souveraineté strictes, ou analyses de fusion-acquisition hautement sensibles -- ce ne l'est pas.
Prérequis
- Expérience pratique intermédiaire sur des projets d'analytique SAP
- Revoir d'abord les concepts fondamentaux : C087, C083, C047
Acquis
- Travailler un scénario réaliste : Un consortium de cinq banques européennes veut entraîner conjointement un modèle de détection de fraude sur des données de transaction mises en commun sans qu'aucune banque.
- Repérer et éviter l'anti-pattern : Traiter le confidential computing comme un substitut au chiffrement en transit et au repos — Le client sous-investit dans TLS et les contrôles au repos.
- Appliquer la décision clé du module : SGX versus SEV-SNP pour la charge.
- Mesurer la maîtrise avec le KPI : Marge mémoire EPC (cible : Le working set de la charge de travail à ou en dessous de 80 % de la taille EPC de l'enclave SGX choisie).
Module complet réservé aux abonnés. Le module complet ajoute : le cadre de décision · le cas guidé de bout en bout · la grille de KPI · les anti-patterns · les blocs de code · le contrôle de connaissances · les schémas.