Threat-First-Governance 101 — Bedrohungsmodellierung und Kontrollverantwortung in SAP-Analytics-Projekten
Stand
Threat-First-Governance ist eine Governance-Praxis aus drei Disziplinen (Threat-first × Ownership × Secure-by-default), die jeder SAP-Analytics-Berater in jedes Projekt mitbringt. Dieses Modul ist der 60-minütige Workshop, mit dem ein Berater im dritten bis achten Berufsjahr sie ab dem ersten Tag eines neuen Projekts anwenden kann. Am Ende hat der Berater entworfen: (a) einen Threat-Tree je kritischem Datenfluss, (b) eine Ownership-Map für jede identifizierte Kontrolle, (c) das Override-vs.-Default-Register für das Projekt, und (d) das getaggte Risikoregister, das der Prüfer des Kunden in Woche 12 lesen wird.
Was Sie lernen
- Threat-First-Governance am Tag 1 eines neuen SAP-Analytics-Engagements anwenden.
- Eine 4-Schritte-Threat-Tree pro kritischem Datenfluss erstellen.
- Threat-Tree-Befunde in eine Ownership-Map mit Bus-Faktor-Markierungen umwandeln.
- Die Secure-by-default-Pattern-Library durchgehen und das Override-Register erstellen.
- Zu einem getaggten Risikoregister für den Prüfer des Kunden konsolidieren.
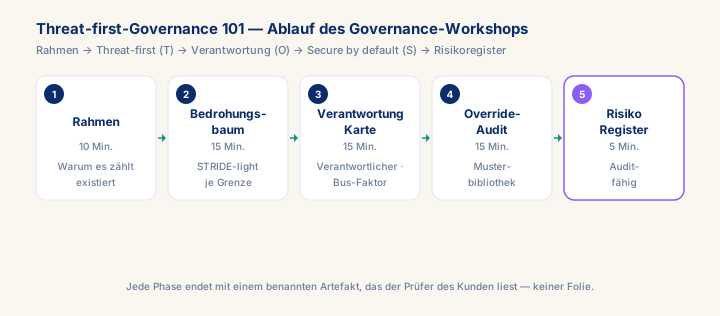
Struktur des 60-minütigen Workshops
0-10 Min · Rahmen Warum Threat-First-Governance existiert, was die drei Disziplinen bedeuten, wie das [discipline · control · severity]-Tag funktioniert.
10-25 Min · Threat-Tree-Übung Wählen Sie einen realen Datenfluss aus dem Engagement (ECC → Datasphere → SAC-Story ist die Standardübung). Gehen Sie die 4 Schritte durch: Asset-Inventar · Vertrauensgrenzen · STRIDE-light pro Grenze · Blast-Radius-Bewertung. Erstellen Sie das einseitige Ergebnis.
25-40 Min · Ownership-Map Benennen Sie für jede in der Threat-Tree identifizierte Kontrolle: Owner (Mensch, kein Alias) · Runbook-Link · Bus-Faktor · RTO. Wandeln Sie die Threat-Tree in ein Ownership-Dokument um. Einträge mit Bus-Faktor 1 erhalten eine „Vor Go-live beheben“-Markierung.
40-55 Min · Secure-by-default-Override-Audit Gehen Sie die Pattern-Library durch. Entscheiden Sie für jedes Pattern: Standard beibehalten, oder Override + Owner + Begründung dokumentieren. Erstellen Sie das Override-Register. Jeder Override ohne Owner ist ein Blocker.
55-60 Min · Governance-Risikoregister Fügen Sie Threat-Tree-Befunde + Ownership-Map-Lücken + Override-Register zu EINEM Governance-Risikoregister mit [discipline · <control> · <severity>]-Tags pro Zeile zusammen. Dies ist das Dokument, das der Prüfer des Kunden in Woche 12 lesen wird, und das Dokument, das der Berater beim Wechsel auf das nächste Engagement übergibt.
Voraussetzungen
- Y3+ Erfahrung in der SAP-Analytics-Beratung
- Die Plattform-Charta plus ein schriftliches Playbook lesen
Lernergebnisse
- Am Ende des Workshops: 1 Threat-Tree · 1 Ownership-Map · 1 Override-Register · 1 Risikoregister.
- Konkrete Artefakte, die der Prüfer liest.
- Die Regel des Moduls anwenden: Wenn Datenklassifizierung = restricted (PII, die natürliche Personen identifiziert), dann muss der Blast-Radius < 100 Nutzer sein; die Threat-Tree muss bei jedem RLS-Bypass P0 sein.
- Dieses Anti-Pattern erkennen und vermeiden: Die Threat-Tree überspringen, weil die Architektur „gut aussieht“ — der Prüfer geht den Datenfluss ab, nicht das Design-Dokument.
Vollständiges Modul für Mitglieder. Das vollständige Modul ergänzt: den Entscheidungsrahmen · das durchgehende Szenario · die KPI-Scorecard · die Anti-Muster · die Codeblöcke · die Wissenskontrolle · die Schemata.
Offene SAP-Projekte
Aktuelle SAP-Analytics-Projekte und Stellen im DACH-Raum: SAP-Analytics-Projekte im DACH-Raum.