Gouvernance orientée menaces 101 — modélisation des menaces et responsabilité des contrôles sur les missions SAP analytics
À jour au 2026-10-10
La gouvernance orientée menaces est une pratique de gouvernance en trois disciplines (orientée-menaces × propriété × sécurisé-par-défaut) que chaque consultant SAP analytics porte à travers chaque mission. Ce module est l'atelier de 60 minutes qui permet à un consultant Y3-Y8 de l'opérer dès le jour 1 d'une nouvelle mission. À la fin, le consultant a rédigé (a) un arbre de menaces par flux de données critique, (b) une carte de propriété pour chaque contrôle identifié, (c) le registre dérogation-vs-défaut de la mission, et (d) le registre des risques étiqueté que l'auditeur du client lira en semaine 12.
Ce que vous apprendrez
- Opérer cette gouvernance dès le jour 1 d'une nouvelle mission SAP analytics.
- Produire un arbre de menaces en 4 étapes par flux de données critique.
- Convertir les constatations d'arbre des menaces en carte de propriété avec drapeaux bus-factor.
- Parcourir la bibliothèque de patterns sécurisé-par-défaut et produire le registre des dérogations.
- Consolider en un registre des risques étiqueté pour l'auditeur du client.
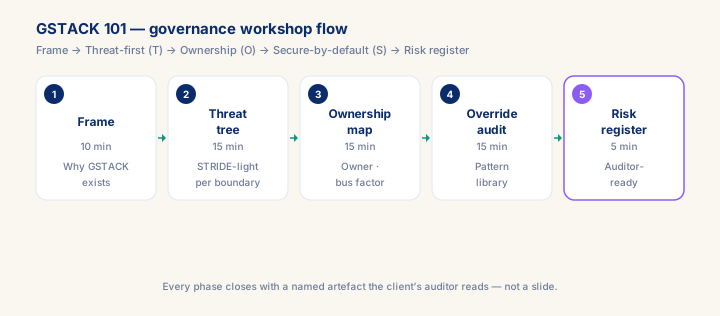
Structure d'atelier 60 minutes
0-10 min · Cadre Pourquoi la gouvernance orientée menaces existe, ce que signifient les trois disciplines, comment fonctionne l'étiquette [discipline · contrôle · sévérité].
10-25 min · Pratique de l'arbre des menaces Choisir un flux de données réel de la mission (ECC → Datasphere → story SAC est l'exercice par défaut). Parcourir les 4 étapes : inventaire des actifs · frontières de confiance · STRIDE-light par frontière · score de rayon de souffle. Produire la sortie d'une page.
25-40 min · Carte de propriété Pour chaque contrôle identifié dans l'arbre des menaces, nommer : propriétaire (humain, pas alias) · lien de runbook · bus factor · RTO. Convertir l'arbre des menaces en document de propriété. Les entrées bus-factor 1 reçoivent un drapeau 'corriger avant la mise en production'.
40-55 min · Audit des dérogations sécurisé-par-défaut Parcourir la bibliothèque de patterns. Pour chaque pattern, décider : garder le défaut, ou documenter dérogation + propriétaire + raison. Produire le registre des dérogations. Toute dérogation sans propriétaire = bloqueur.
Prérequis
- 3 ans et plus d'expérience en conseil analytique SAP
- Lire la charte de la plateforme + un playbook écrit
Acquis
- À l'issue de l'atelier : un arbre des menaces · une carte des rôles · un registre des dérogations · un registre des risques.
- Des livrables pour l'auditeur.
- Appliquer la règle du module : si classification de donnée = restreinte (PII identifiant des personnes physiques), alors le rayon d'explosion doit être < 100 utilisateurs.
- Repérer et éviter cet anti-pattern : Sauter l'arbre de menaces parce que l'architecture « a l'air bien » — l'auditeur parcourt le flux de données, pas le document de conception.
Module complet réservé aux abonnés. Le module complet ajoute : le cadre de décision · le cas guidé de bout en bout · la grille de KPI · les anti-patterns · les blocs de code · le contrôle de connaissances · les schémas.