KI-Red-Teaming für SAP – Joule, AI Core und Agenten
Stand
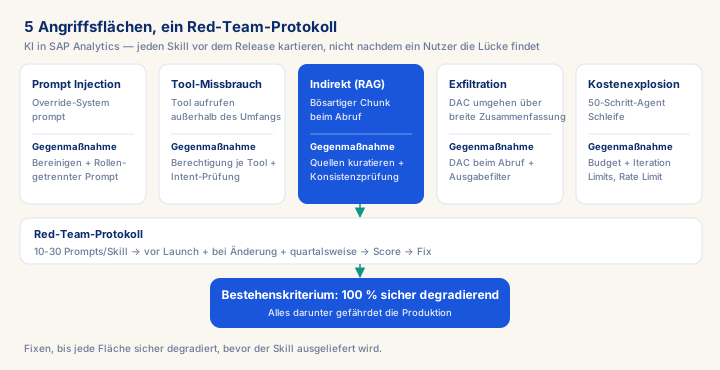
Red-Teaming einer SAP-KI-Funktion ist Systemtest, kein Prompt-Quiz: Angegriffen wird die Komposition – Prompt-Vorlage, Grounding-Korpus, Werkzeuge und MCP-Server, Identitätsweitergabe, Verbrauchsgrenzen, Protokollierung –, nicht nur das Ablehnungsverhalten des Modells. Ordnen Sie den Katalog den OWASP Top 10 für LLM-Anwendungen (2025) und den OWASP Top 10 für agentische Anwendungen (Dezember 2025) zu, prüfen Sie die SAP-Kontrollen, auf die Sie sich verlassen (Inhaltsfilter der Orchestrierung mit Prompt Shield und Llama Guard 3, Datenmaskierung, Principal Propagation, AI Agent Hub, Inference Observability), statt sie vorauszusetzen, führen Sie jeden Angriff als berechtigte und als nicht berechtigte Person aus und überführen Sie jeden Befund in eine Regressionssuite, die bei Änderungen an Vorlage, Modell, Korpus und Werkzeugen anläuft. Die Five-Eyes-Leitlinie vom Mai 2026 zu agentischer KI und Artikel 15 des AI Act machen diese Nachweise zur Erwartung, nicht zur Option.
Was Sie lernen
- Eine SAP-KI-Funktion den OWASP Top 10 für LLM-Anwendungen 2025, den OWASP Top 10 für agentische Anwendungen und sieben SAP-spezifischen Angriffsflächen zuordnen und aus Schadensaussagen einen Katalog ableiten
- Die beteiligten SAP-Kontrollen testen statt voraussetzen: Ein- und Ausgabefilter der Orchestrierung (Azure AI Content Safety mit Prompt Shield, Llama Guard 3), Datenmaskierung, Principal Propagation, AI Agent Hub, Inference Observability
- Ein Red-Team-Vorgehen mit zwei Identitäten, Bewertung in drei Zuständen und an Schadensaussagen geknüpftem Schweregrad durchführen
- Befunde in eine ereignisgesteuerte Regressionssuite mit Release-Gate und unterschriebenem Ausnahmeweg überführen
Modulüberblick
Red-Teaming ist das gegnerische Testen einer KI-Funktion, bevor echte Nutzerinnen – oder echte Angreifer – ihre Schwachstellen finden. In SAP-KI-Projekten lautet die nützliche Frage nicht „Kann jemand das Modell brechen?“, sondern „Welche geschäftliche Folge hat das wahrscheinlichste Versagen dieser Komposition, und haben wir gezeigt, dass der schlimmste realistische Fall akzeptabel ist?“ Ein Joule-Skill, ein Joule-Studio-Agent oder eine Anwendung auf dem Generative AI Hub in SAP AI Core ist eine Kette: eine Prompt-Vorlage, ein Modell, ein Grounding-Korpus, Werkzeuge und APIs, eine Identität, unter der Aufrufe laufen, ein Budget und Protokolle. Die meisten ernsten Befunde liegen an den Nahtstellen.
Voraussetzungen
- Mittlere Praxiserfahrung in SAP-KI- oder Analytics-Projekten
- Zuerst die Kernkonzepte wiederholen: C130, C261, C120
Lernergebnisse
- Einem CISO erklären, warum Red-Teaming die Komposition (Prompt, Grounding, Werkzeuge, Identität, Budget, Protokolle) und nicht nur das Modell angreift
- Angriffe für indirekte Injektion über einen Grounding-Korpus und für Berechtigungsumgehung im Backend-Pfad eines Skills entwerfen
- Agentenspezifische Tests spezifizieren: Werkzeugumfang, Bestätigung irreversibler Aktionen, nicht vertrauenswürdige A2A-/MCP-Nachrichten, Schleifen- und Kostengrenzen
- Die externen Erwartungen korrekt zitieren: AI Act Artikel 15 und 55, Five-Eyes-Leitlinie vom 1. Mai 2026, OWASP-Listen und MITRE ATLAS
Vollständiges Modul für Mitglieder. Das vollständige Modul ergänzt: den Entscheidungsrahmen · das durchgehende Szenario · die KPI-Scorecard · die Anti-Muster · die Codeblöcke · die Wissenskontrolle · die Schemata.
Offene SAP-Projekte
Aktuelle SAP-Analytics-Projekte und Stellen im DACH-Raum: SAP-Analytics-Projekte im DACH-Raum.